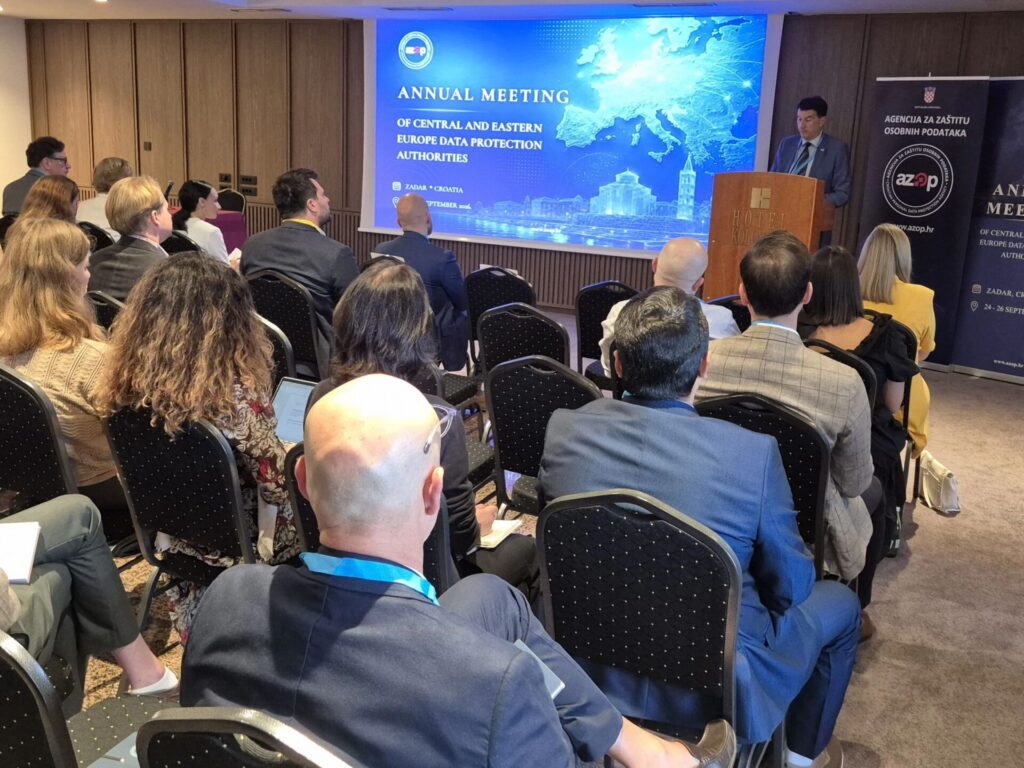
24. spotkanie organów ochrony danych z Europy Środkowej i Wschodniej
Zadar w Chorwacji był miejscem spotkania organów ochrony danych z Europy Środkowej i Wschodniej (CEEDPA), które odbyło się – już po raz dwudziesty czwarty – 25-26 września 2026 r Rozmowy dotyczyły przede wszystkim wyzwań związanych z rozwojem sztucznej inteligencji, ochroną praw podstawowych oraz bezpiecznym wykorzystywaniem danych dotyczących zdrowia. Udział wziął również Urząd Ochrony Danych Osobowych reprezentowali.
Gospodarzem wydarzenia była chorwacka Agencja Ochrony Danych Osobowych (AZOP), a patronat nad spotkaniem objął parlament Chorwacji. Wzięli w nim udział przedstawiciele europejskich organów nadzorczych oraz instytucji zajmujących się ochroną danych osobowych. Inicjatywa CEEDPA została zapoczątkowana w Warszawie w 2001 r. (w latach 2019-2020 spotkania były zawieszone z powodu pandemii COVID19) Jej celem jest wymiana doświadczeń i dobrych praktyk między organami nadzorczymi Europy Środkowej i Wschodniej oraz wzmacnianie współpracy na rzecz ochrony danych osobowych.
Sztuczna inteligencja a ochrona praw podstawowych
Jednym z najważniejszych zagadnień konferencji były wyzwania związane z rozwojem i wykorzystywaniem systemów sztucznej inteligencji. Uczestnicy podkreślali, że nowe technologie mogą przynosić istotne korzyści, ale jednocześnie wymagają odpowiedzialnego podejścia, skutecznego nadzoru i zapewnienia rozliczalności podmiotów, które je rozwijają i stosują. W trakcie spotkania omawiano m.in. ocenę skutków dla ochrony danych osobowych (DPIA) oraz ocenę skutków dla praw podstawowych (FRIA). Zwrócono uwagę na potrzebę koordynowania tych procesów z oceną ryzyka w obszarze cyberbezpieczeństwa, przy jednoczesnym uwzględnieniu odmiennych celów poszczególnych instrumentów.
Podkreślono również, że oceny powinny przekładać się na rzeczywistą ochronę osób, a nie ograniczać się do formalnego spełnienia wymogów. W ramach warsztatów uczestnicy analizowali praktyczne zastosowania sztucznej inteligencji, w tym wykorzystanie systemów AI w rekrutacji do sektora publicznego i ocenie zdolności kredytowej. Dyskutowano także o nadzorze człowieka nad systemami autonomicznymi oraz o konieczności uwzględniania ryzyka dla praw jednostki na wszystkich etapach cyklu życia systemu.
Europejska przestrzeń danych dotyczących zdrowia
Drugim ważnym obszarem dyskusji była Europejska przestrzeń danych dotyczących zdrowia (EHDS) i jej znaczenie dla ochrony informacji medycznych oraz rozwoju współpracy transgranicznej. Uczestnicy wymienili się doświadczeniami związanymi z przygotowaniem do wdrożenia nowych rozwiązań i analizowali praktyczne zagadnienia dotyczące dostępu do danych zdrowotnych. Warsztaty obejmowały m.in. scenariusze udostępniania danych pacjentów podczas leczenia w innym państwie członkowskim oraz wykorzystywania danych medycznych w badaniach naukowych.
Szczególną uwagę poświęcono prawom pacjentów, zasadom dostępu do danych, ich minimalizacji, pseudonimizacji i anonimizacji oraz zabezpieczeniom stosowanym przy wtórnym wykorzystywaniu informacji. Dyskusje pokazały znaczenie współpracy organów ochrony danych z instytucjami odpowiedzialnymi za systemy zdrowia i infrastrukturę cyfrową. Rozwiązania wspierające wymianę danych powinny bowiem uwzględniać zarówno potrzeby pacjentów i rozwoju badań, jak i wymogi bezpieczeństwa oraz ochrony prywatności.
Wspólne działania na rzecz ochrony danych
Drugiego dnia przedstawiciele organów nadzorczych zaprezentowali najważniejsze wyzwania, z którymi mierzą się ich instytucje. Omawiano również doświadczenia związane ze stosowaniem RODO w kontekście systemów sztucznej inteligencji. Istotnym rezultatem spotkania było przyjęcie Deklaracji w sprawie wzmocnienia współpracy regionalnej w zakresie ochrony danych, sztucznej inteligencji i danych dotyczących zdrowia.
Dokument potwierdza wolę pogłębiania współpracy między organami nadzorczymi, promowania odpowiedzialnego wykorzystywania danych zdrowotnych oraz starannej oceny wpływu systemów sztucznej inteligencji na jednostki. W deklaracji podkreślono również znaczenie niezależności organów ochrony danych, a także zapewnienia im odpowiedniej wiedzy eksperckiej i zasobów niezbędnych do wykonywania powierzonych zadań.